Доступ AI до бази 1С захищено кількома незалежними бар’єрами. Запит проходить їх послідовно, відмова будь-якого з них зупиняє операцію. Жоден бар’єр не вважається єдиним захистом.
Ідентифікаційні дані контрагентів і власних юридичних осіб не повинні залишатися на серверах хмарного провайдера. Захист розрахований на випадковий витік, а не на навмисний обхід людиною, яка має доступ до 1С.
Схема й шлях запиту
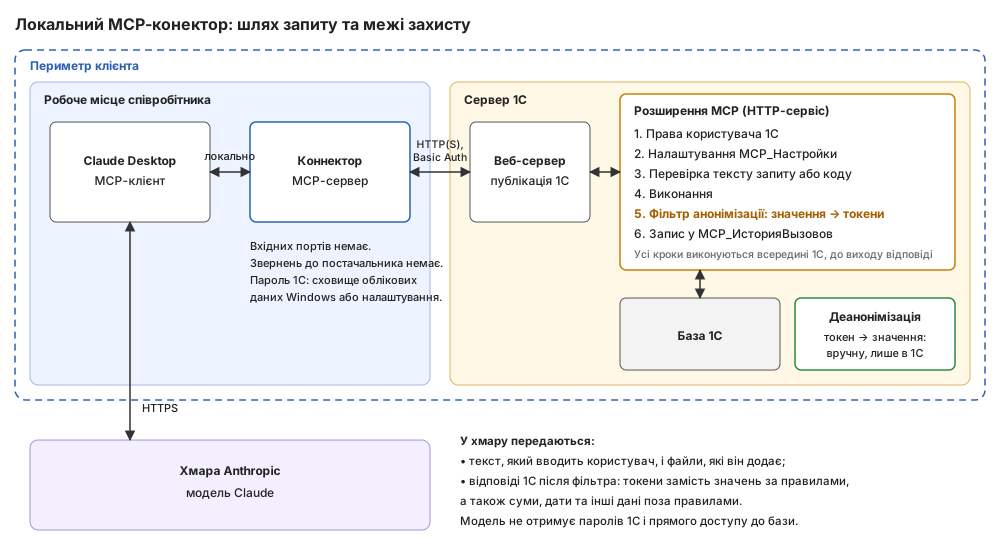
- Користувач ставить завдання в Claude Desktop. Текст надходить до моделі в хмарі Anthropic.
- Модель обирає інструмент. Claude Desktop передає виклик локальному коннектору на комп’ютері співробітника. Коннектор не відкриває вхідних портів.
- Коннектор звертається до опублікованої бази 1С під окремим обліковим записом. Якщо базу опубліковано не на тому самому комп’ютері, а на сервері в мережі, варто використовувати HTTPS, оскільки Basic Auth через HTTP передається відкрито. Рішення залишається за адміністратором клієнта.
- Розширення «MCP» у базі перевіряє налаштування й текст запиту або коду, виконує операцію з правами цього облікового запису.
- Відповідь проходить фільтр анонімізації всередині 1С і лише після цього повертається моделі.
Сервер постачальника в обміні не бере участі, а програма не звертається до постачальника. Хмара Anthropic не підключається до інфраструктури клієнта.
Бар’єри
| Рівень | Бар’єр | Що забезпечує |
|---|---|---|
| Модель | Відмова від підвищення привілеїв | Модель відмовляється виконувати дії, що підвищують привілеї, незалежно від указаних причин. Це поведінка моделі, а не технічна гарантія, тому далі діють бар’єри, які працюють без її участі. |
| Програма MCP | Фіксований набір інструментів, обмеження розміру відповіді, інструкції моделі щодо прихованих даних | У моделі немає інструмента для розкриття прихованих значень і для виходу за межі набору інструментів. |
| Права в 1С | Окремий обліковий запис з обмеженими ролями | AI бачить лише те, що дозволено цьому обліковому запису. Немає права на таблицю — запит відхиляється. Записи, закриті обмеженнями доступу, до результату не потрапляють. |
| Анонімізація | Заміна значень за правилами клієнта на токени | Реальні значення не йдуть до хмари. Запит, який міг би обійти приховування, відхиляється до виконання. |
| Виконання коду | Безпечний режим платформи | Код не може увімкнути привілейований режим, працювати з файлами, запускати застосунки, використовувати COM і зовнішні компоненти. |
| Текстова перевірка | Небезпечні виклики відхиляються із зрозумілою причиною. Це допоміжний бар’єр. | |
| Налаштування клієнта | Запис і видалення дозволяються окремими налаштуваннями. Інструмент можна вимкнути повністю. | |
| Платформа 1С | Захист від небезпечних дій | Якщо ввімкнено в облікового запису й розширення, платформа блокує запуск команд ОС, COM, зовнішні компоненти й керування користувачами там, де немає участі людини. |
| Журнал | Журнал викликів | Кожен виклик фіксується для подальшого аудиту. |
Монопольний режим і завершення роботи системи заборонені завжди.
Ролі та облікові дані
- Користувач сервісу (роль MCP-коннектора) — це обліковий запис, під яким до бази підключається Claude; роль призначають лише йому. Вона дає доступ до методів HTTP-сервісу та лише читання налаштувань, правил і історії викликів. Доступ до даних визначають інші ролі, які клієнт призначає цьому користувачу.
- Адміністратор MCP (роль адміністратора MCP-коннектора) — це лише людина, а не обліковий запис, під яким працює Claude. Він єдиний, хто керує обмеженнями та правилами роботи коннектора, зокрема правилами анонімізації. AI змінити їх не може.
- Пароль 1С. Адміністратор клієнта сам обирає, де його зберігати: у Диспетчері облікових даних Windows або у файлі налаштувань Claude Desktop. У файлі пароль записано відкритим текстом, тому доступ до профілю користувача слід обмежити. Модель пароль не отримує.
- Сервер
<ім’я>-code(Claude Code) працює з текою вивантаження конфігурації. У ній код конфігурації, а не дані. Доступ до теки обмежується правами NTFS, а виклики його інструментів у Claude Desktop слід підтверджувати вручну.
Налаштування в базі
Налаштування зберігаються в регістрі MCP_Настройки окремо для кожної бази. Значення 1 вмикає параметр. Значення для своєї бази визначає клієнт.
| Ключ | Що робить | За замовчуванням | Рекомендація для робочої бази |
|---|---|---|---|
MCP_Анонимизация | Вмикає заміну значень токенами за правилами | 0 (вимкнено) | 1 |
MCP_ЗапретитьExecuteCode | Повністю вимикає інструмент виконання коду | 0 (доступний) | 1, якщо інструмент не потрібен |
MCP_РазрешитьЗапись | Дозволяє запис об’єктів кодом | 1 (дозволено) | 0, якщо запис не потрібен |
MCP_РазрешитьУдаление | Дозволяє видалення об’єктів кодом | 0 (заборонено) | 0 |
Привілейований режим, файлові операції, зовнішні компоненти та запуск застосунків недоступні завжди. Налаштувань для них немає. Додатково діє перевірка тексту коду, але головні межі для виконання коду — права облікового запису 1С і безпечний режим платформи. За потреби максимального обмеження вимкніть execute_code.
Налаштування платформи, які задає адміністратор клієнта
| Налаштування | Що дає | Обмеження |
|---|---|---|
| Захист від небезпечних дій (властивість користувача й розширення) | Платформа блокує запуск команд ОС, COM, зовнішні компоненти й керування користувачами там, де немає інтерактивної взаємодії, і записує подію в журнал реєстрації. | Діє на код розширень і зовнішніх обробок. Адміністратор може вимкнути. Дозвіл, наданий інтерактивно, запам’ятовується. |
| Окремий обліковий запис MCP | Лише автентифікація 1С, заборона зміни й відновлення пароля, без права «Адміністрування». | Доступ до даних визначають ролі. |
| Права на дані й обмеження доступу на рівні записів | Закривають таблиці, які модель не повинна бачити; без права запит повертає помилку. | Налаштовує клієнт. |
| Журнал викликів та журнал реєстрації 1С | Контроль викликів і заблокованих дій. | Потрібен регулярний перегляд. |
Ці параметри задає й може змінити адміністратор клієнта, тому вони є додатковими шарами, а не гарантією постачальника.
Анонімізація
Анонімізація працює всередині 1С, тому реальні значення не потрапляють ні до коннектора, ні до хмари.
- Правила. Клієнт указує довідники та реквізити, які треба приховати.
- Заміна значень. Приховані значення замінюються токенами (умовними позначками). Токен — це не шифр, а посилання на запис у базі.
- Фінальний фільтр. Усі відповіді, зокрема тексти помилок, додатково перевіряються перед відправленням моделі.
- Захист від обхідних запитів. Запити, які намагаються виявити приховане значення за фрагментами, відхиляються ще до виконання.
Деанонімізація
Зворотне перетворення виконує людина в 1С за допомогою спеціальної обробки: токен можна розкрити, а файли з токенами перетворити на текст зі справжніми значеннями. Таблиці відповідності в хмарі немає, а в моделі немає інструмента деанонімізації. Захищайте облікові дані користувача 1С так само, як доступ до бази.
Межі захисту
- Текст користувача. Фільтр обробляє лише відповіді 1С. Те, що користувач сам вводить у чат або додає файлом, передається до хмари без фільтрації.
- Дані поза правилами. Суми, дати, номери документів, довідники без правил, назви об’єктів метаданих і код конфігурації передаються відкрито, якщо не містять прихованих значень. Анонімізація за замовчуванням вимкнена.
- Непрямі методи. Теоретично приховане значення можна вгадувати серією цілеспрямованих запитів. Такі сценарії виходять за межі моделі загроз.
- Шкідливі інструкції в даних. Текст у полях 1С або у файлах може містити вказівки для моделі (prompt injection). Тому права облікового запису мають бути мінімальними, а запис вмикається лише за реальної потреби.
- Постійний дозвіл викликів. Якщо в Claude Desktop для інструмента ввімкнено «Завжди дозволяти», його виклики виконуються без повторного підтвердження. Для інструментів, що змінюють дані, це варто вимкнути.
Посилена автентифікація
Для платформи 8.3.21 і новіше можливе посилення захисту доступу до HTTP-сервісу за технологією JWT. Це окремий індивідуальний проєкт; докладності надаємо за запитом.
Чек-лист адміністратора клієнта
- Створіть окремий обліковий запис MCP: роль MCP-коннектора і лише потрібні ролі для даних, без права «Адміністрування».
- Закрийте цьому обліковому запису таблиці з чутливими даними (зарплата, персональні дані). Використовуйте обмеження доступу на рівні записів.
- Увімкніть анонімізацію й заповніть правила.
- Вимкніть запис і видалення, якщо вони не потрібні. Вимкніть виконання коду, якщо інструмент не потрібен.
- Увімкніть «Захист від небезпечних дій» в облікового запису MCP й у розширення.
- Оберіть місце зберігання пароля 1С (бажано сховище облікових даних Windows) і обмежте права доступу до тек програми та вивантаження конфігурації.
- Раз на тиждень переглядайте журнал викликів. Перед увімкненням запису зробіть резервну копію й перевірте на тестовій базі.
Конфіденційність на боці Anthropic
Договір про обробку даних укладається між клієнтом і Anthropic. Постачальник коннектора стороною цього договору не є. Мінімальний тариф для роботи — Pro; для бізнес-даних рекомендується Team або вище.
| Pro | Team, Enterprise | |
|---|---|---|
| Умови | Consumer Terms | Commercial Terms |
| Навчання моделей | Лише якщо ввімкнено налаштування користувача | Заборонено Commercial Terms (розділ B) |
| Конфіденційність | Діють Consumer Terms і Privacy Policy | Контент клієнта є його конфіденційною інформацією (розділ E Commercial Terms) |
| Обробка персональних даних | Діють Consumer Terms і Privacy Policy | Addendum з обробки даних (DPA) входить до умов (розділ C) |
| Зберігання | Чати зберігаються, доки користувач їх не видалить; видалений чат зникає з внутрішніх систем протягом 30 днів. Якщо навчання вимкнено, дані зберігаються до 30 днів; якщо ввімкнено — у знеособленому вигляді до 5 років. | Чати зберігаються в продукті, доки їх не видалять; видалений чат зникає з внутрішніх систем протягом 30 днів. Лише Enterprise може задати власний строк зберігання, не менш як 30 днів (за замовчуванням — без обмеження). |
Виняток: якщо запит позначено системою безпеки як порушення Usage Policy, для комерційних продуктів Anthropic може зберігати вхідні та вихідні дані до 2 років, а оцінки класифікаторів безпеки — до 7 років.
Для індивідуальних умов клієнт звертається до відділу продажів Anthropic. Угода про нульове зберігання (Zero Data Retention, ZDR) погоджується окремо для кожної організації й не вмикається з налаштувань. Вона охоплює лише відповідні API, продукти з ключем API комерційної організації та Claude Code на тарифі Enterprise. Чати Claude Desktop та інтерфейси Team і Enterprise ZDR не охоплює. Для моделей Claude Fable та Mythos Anthropic вимагає 30-денного зберігання даних, і без окремого дозволу вони недоступні під ZDR.
Власна закрита модель
Коннектор використовує відкритий протокол MCP, тому замість Claude можна підключити локальну модель у закритому контурі клієнта. Тоді дані взагалі не залишають периметр, а анонімізація стає необов’язковою. Потрібен потужний сервер із GPU; локальна модель буде слабшою за Claude; модель можна донавчити на специфіці клієнта. На практиці таких проєктів ще не було, але технічних перешкод немає.
Ліцензія коннектора
Ліцензія — захищений файл, прив’язаний до комп’ютера. Умови ліцензування та наслідки їх порушення визначаються окремою угодою та чинними комерційними умовами.